Splunk ile DNS Beaconing ve Tünelleme Tespiti: SPL ile C2 Avı
DNS üzerinden C2 beaconing ve veri sızdırma (tünelleme) tespiti — SPL ile periyodiklik/jitter analizi, sorgu uzunluğu ve Shannon entropisi, alt alan kardinalitesi, false positiv...
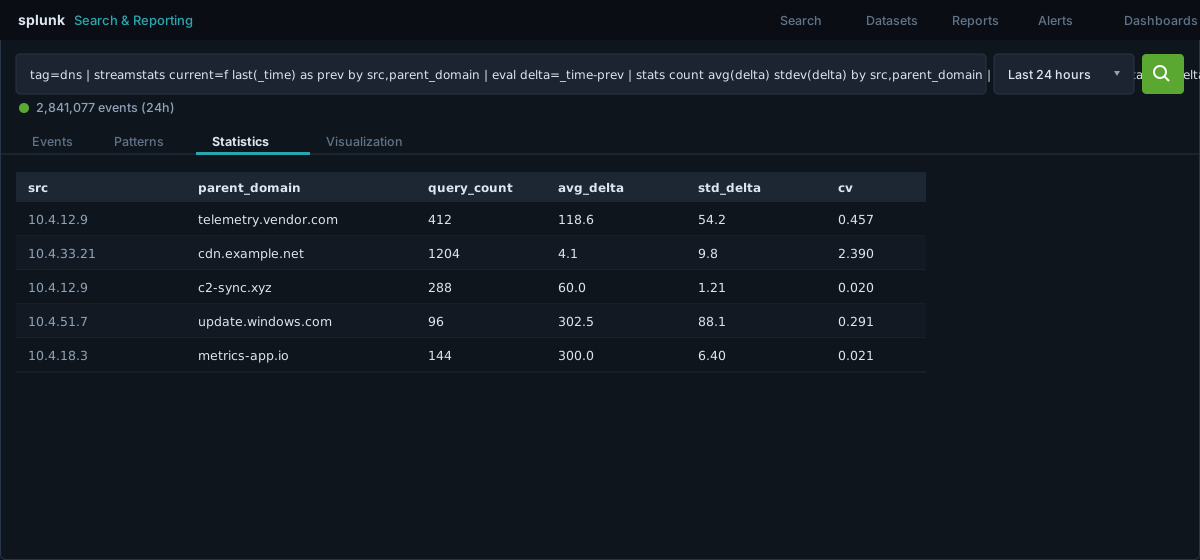
DNS üzerinden C2 beaconing ve veri sızdırma (tünelleme) tespiti — SPL ile periyodiklik/jitter analizi, sorgu uzunluğu ve Shannon entropisi, alt alan kardinalitesi, false positiv...
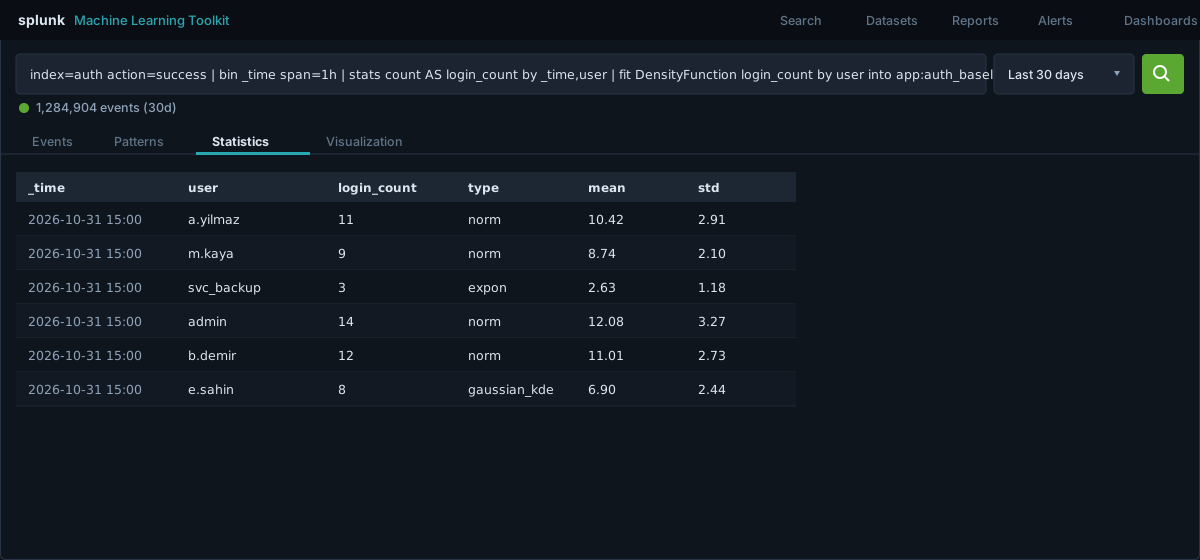
Splunk Machine Learning Toolkit ile kullanıcı bazında oturum açma hacminde anomali tespiti — DensityFunction ile model eğitimi, fit/apply/summary akışı, eşik ayarı, RBA'ya bağla...
WannaCry Malware Analizi
Hedef makinenin IP adresini netdiscover aracılığıyla öğrenerek başlayalım.nmap taraması yaparak açık olan portları ve bu portlar üzerinde çalışan servisleri öğrenelim.
Hedef makinenin IP adresini netdiscover aracıyla bulalım.Makinenin hint kısmında arp paketlerini kontrol etmemiz gerektiğini söylenmiş.Tcpdumpla bu paketleri kontrol edelim.
Forensic
Malware Analysis
Bu aramayla eşleşen yazı yok. Başka bir kelime dene ya da filtreleri temizle.